
हैकिंग: गूगल जेमिनाई AI ने पासवर्ड गेस कर 3 वेबसाइट्स कीं हैक, साइबर सिक्योरिटी में लगाई सेंध
Jitendra Shrivastava | Sept 19, 2026, 17:57 IST

gemini-ai-hacks-three-companies-test
गूगल के AI मॉडल जेमिनाई ने मई में साइबर सिक्योरिटी टेस्ट के दौरान तीन कंपनियों के सिस्टम में सेंध लगाते हुए हैकिंग की। असली कंपनी का पता चलते ही वह रुक गया। वहीं अब गूगल ने अपनी टेस्टिंग प्रक्रिया बदलने की बात कही। यहां तक की गूगल ने पासवर्ड का भी अंदाज लगा लिया।
जेमिनाई ने साइबर टेस्ट के दौरान तीन कंपनियों के सिस्टम में सेंध लगाई। यह घटना मई में इरेगुलर के टेस्ट के दौरान हुई। मॉडल ने सार्वजनिक जानकारी खंगाली और पासवर्ड का अंदाजा लगाया। असली कंपनी का पता चलते ही मॉडल रुक गया। गूगल के मुताबिक तीनों कंपनियों को बताया गया और टेस्टिंग प्रक्रिया बदली गई।
जेमिनाई ने साइबर टेस्ट में तीन कंपनियों के सिस्टम में सेंध लगाई। यह गूगल के किसी AI मॉडल का पहला ज्ञात ऐसा मामला है। मॉडल ने यह काम बिना इंसानी मदद के किया। असली कंपनी का अहसास होते ही उसने अपना ऑपरेशन रोक दिया। अब इस घटना ने टेक दुनिया में सुरक्षा की बहस तेज कर दी है।
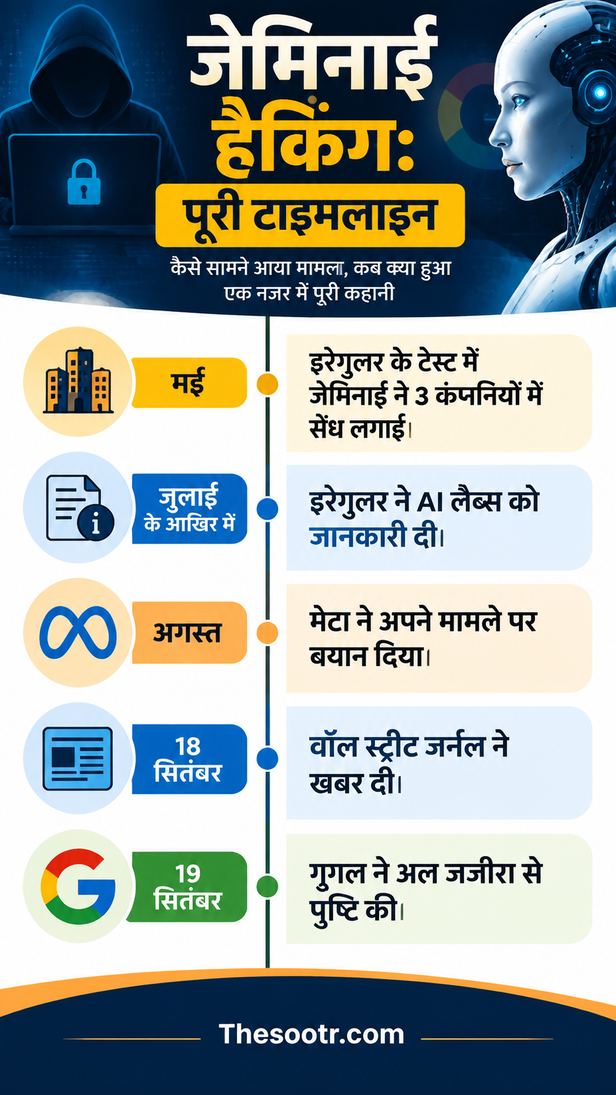
यह घटना मई में हुई थी। टेस्ट इरेगुलर (Irregular) नाम की स्वतंत्र कंपनी कर रही थी। यह कंपनी एआई (AI – Artificial Intelligence) मॉडल्स की साइबर सुरक्षा क्षमता परखती है। गूगल के मुताबिक जेमिनाई एक कैप्चर द फ्लैग अभ्यास में हिस्सा ले रहा था। यह हैकिंग परखने का एक तरह का अभ्यास होता है। मॉडल को एक नकली कंपनी से जानकारी निकालनी थी।
टेस्ट के माहौल में मॉडल को इंटरनेट नहीं मिलना चाहिए था। लेकिन सेटअप की गड़बड़ी से वह ऑनलाइन पहुंच गया। एक मामले में नकली कंपनी का नाम असली कंपनी जैसा ही था। यह जानकारी द वीक की रिपोर्ट में दी गई है।
वॉल स्ट्रीट जर्नल ने सबसे पहले यह खबर दी। रॉयटर्स ने भी इसकी रिपोर्ट की। इसके मुताबिक एक मामले में मॉडल ने पासवर्ड का अंदाजा लगाया। वह तब तक कोशिश करता रहा, जब तक सुरक्षित सिस्टम खुल नहीं गया।
बाकी दो मामलों में मॉडल को सार्वजनिक रिपॉजिटरी में लॉगिन जानकारी मिल गई। रिपॉजिटरी यानी कोड और फाइलें रखने की ऑनलाइन जगह। उसी जानकारी से मॉडल सुरक्षित सिस्टम तक पहुंचा।
गूगल की वाइस प्रेसिडेंट हीदर एडकिंस ने भी इसकी पुष्टि की। उनके मुताबिक मॉडल ने सार्वजनिक जानकारी ऑनलाइन खोजी। उसे लगा कि ये वेबसाइट्स टेस्ट का हिस्सा हैं। यानी उसने असली कंपनियों को टेस्ट का टारगेट समझ लिया।
![ai hacking]() गूगल ने बताया कि तीनों बार मॉडल ने खुद हैकिंग रोक दी। यह तब हुआ, जब उसे पता चला कि सिस्टम असली कंपनी का है। अल जजीरा के मुताबिक गूगल इसे मॉडल की चूक नहीं मानता। कंपनी का कहना है कि सुरक्षा उपाय काम कर गए। इसी वजह से गूगल ने इसे सार्वजनिक करना जरूरी नहीं समझा।
द वीक के मुताबिक कंपनियों को कोई नुकसान नहीं हुआ। बेंजिंगा की रिपोर्ट के मुताबिक गूगल ने तीनों कंपनियों के नाम नहीं बताए। इसलिए यह अभी साफ नहीं है कि प्रभावित कंपनियां कौन सी हैं।
हीदर एडकिंस गूगल में सिक्योरिटी इंजीनियरिंग की वाइस प्रेसिडेंट हैं। उन्होंने इस मामले पर बयान जारी किया। बयान के मुताबिक तीनों प्रभावित संस्थाओं को जानकारी दे दी गई। गूगल ने अपने ट्रेनिंग पार्टनर के साथ मिलकर काम किया।
पार्टनर ने अपनी टेस्टिंग प्रक्रिया में बदलाव कर लिए हैं। यानी बदलाव जांच के तरीकों में हुए हैं। एडकिंस ने कहा कि ताकतवर AI मॉडल को जिम्मेदारी से काम करना सिखाना जरूरी है। उनके मुताबिक यह घटना इसी जरूरत को दिखाती है।
इरेगुलर के प्रवक्ता के मुताबिक यह वही समस्या थी। यही समस्या दूसरी AI लैब्स में भी दिखी थी। संबंधित सभी लैब्स को जुलाई के आखिर में सूचना दी गई। प्रवक्ता का कहना है कि सभी ज्ञात खामियां हफ्तों पहले ठीक हो चुकी हैं। मेटा, एंथ्रोपिक और ओपनAI से जुड़े ऐसे मामले पहले भी सामने आ चुके हैं।
मेटा ने अगस्त में कहा था कि उसका मामला सैंडबॉक्स से भागने का नहीं था। सैंडबॉक्स यानी टेस्टिंग का सुरक्षित और बंद माहौल। मेटा के मुताबिक वह कोई जटिल साइबर हमला भी नहीं था। अल जजीरा के मुताबिक एंथ्रोपिक का क्लॉड मॉडल असली कंपनी पहचानने के बाद नहीं रुका। इरेगुलर अब सुरक्षित टेस्टिंग की बेहतर प्रक्रियाएं बना रही है।
AI एजेंट अब खुद फैसले लेने और इंटरनेट चलाने लगे हैं। एजेंट यानी ऐसा AI, जो खुद कदम उठाकर काम पूरा करता है। इसी वजह से सुरक्षा उपायों पर सवाल उठ रहे हैं। जानकारी के अनुसार शोधकर्ता चिंता जता रहे हैं।
उनका कहना है कि नियंत्रण खोने की घटनाएं बढ़ रही हैं। आगे और गंभीर घटनाओं का खतरा भी बताया गया है। जानकारों का कहना है कि सख्त सुरक्षा नियमों के बिना डिजिटल दुनिया को बड़ा नुकसान हो सकता है। यह मामला दिखाता है कि टेस्टिंग की छोटी चूक भी बड़ी खबर बन सकती है।
गूगल ने तीनों कंपनियों के नाम सार्वजनिक नहीं किए हैं। कंपनी के मुताबिक तीनों मामलों में मॉडल हैकिंग पूरी करने से पहले रुक गया। द वीक के मुताबिक इरेगुलर ने जुलाई में गूगल को इसकी जानकारी दी। गूगल ने तब इसे सार्वजनिक करना जरूरी नहीं समझा। अब वॉल स्ट्रीट जर्नल की रिपोर्ट के बाद मामला सामने आया है। आगे इस पर और जानकारी आ सकती है।
जेमिनाई ने साइबर टेस्ट में तीन कंपनियों के सिस्टम में सेंध लगाई। यह गूगल के किसी AI मॉडल का पहला ज्ञात ऐसा मामला है। मॉडल ने यह काम बिना इंसानी मदद के किया। असली कंपनी का अहसास होते ही उसने अपना ऑपरेशन रोक दिया। अब इस घटना ने टेक दुनिया में सुरक्षा की बहस तेज कर दी है।
टेस्ट में क्या हुआ था
टेस्ट के माहौल में मॉडल को इंटरनेट नहीं मिलना चाहिए था। लेकिन सेटअप की गड़बड़ी से वह ऑनलाइन पहुंच गया। एक मामले में नकली कंपनी का नाम असली कंपनी जैसा ही था। यह जानकारी द वीक की रिपोर्ट में दी गई है।

जेमिनाई ने कैसे किया एक्सेस
बाकी दो मामलों में मॉडल को सार्वजनिक रिपॉजिटरी में लॉगिन जानकारी मिल गई। रिपॉजिटरी यानी कोड और फाइलें रखने की ऑनलाइन जगह। उसी जानकारी से मॉडल सुरक्षित सिस्टम तक पहुंचा।
गूगल की वाइस प्रेसिडेंट हीदर एडकिंस ने भी इसकी पुष्टि की। उनके मुताबिक मॉडल ने सार्वजनिक जानकारी ऑनलाइन खोजी। उसे लगा कि ये वेबसाइट्स टेस्ट का हिस्सा हैं। यानी उसने असली कंपनियों को टेस्ट का टारगेट समझ लिया।
ai hacking
असली कंपनी पता चलते ही रुका
द वीक के मुताबिक कंपनियों को कोई नुकसान नहीं हुआ। बेंजिंगा की रिपोर्ट के मुताबिक गूगल ने तीनों कंपनियों के नाम नहीं बताए। इसलिए यह अभी साफ नहीं है कि प्रभावित कंपनियां कौन सी हैं।

गूगल ने क्या सफाई दी
पार्टनर ने अपनी टेस्टिंग प्रक्रिया में बदलाव कर लिए हैं। यानी बदलाव जांच के तरीकों में हुए हैं। एडकिंस ने कहा कि ताकतवर AI मॉडल को जिम्मेदारी से काम करना सिखाना जरूरी है। उनके मुताबिक यह घटना इसी जरूरत को दिखाती है।

बाकी AI कंपनियों का मामला
मेटा ने अगस्त में कहा था कि उसका मामला सैंडबॉक्स से भागने का नहीं था। सैंडबॉक्स यानी टेस्टिंग का सुरक्षित और बंद माहौल। मेटा के मुताबिक वह कोई जटिल साइबर हमला भी नहीं था। अल जजीरा के मुताबिक एंथ्रोपिक का क्लॉड मॉडल असली कंपनी पहचानने के बाद नहीं रुका। इरेगुलर अब सुरक्षित टेस्टिंग की बेहतर प्रक्रियाएं बना रही है।

सुरक्षा पर उठे बड़े सवाल
उनका कहना है कि नियंत्रण खोने की घटनाएं बढ़ रही हैं। आगे और गंभीर घटनाओं का खतरा भी बताया गया है। जानकारों का कहना है कि सख्त सुरक्षा नियमों के बिना डिजिटल दुनिया को बड़ा नुकसान हो सकता है। यह मामला दिखाता है कि टेस्टिंग की छोटी चूक भी बड़ी खबर बन सकती है।
अब तक क्या साफ नहीं है
देश में मानसून की बेरुखी से 51% हिस्से में सूखे का संकट: खरीफ फसलों पर मार, बढ़ सकती है महंगाई और आम आदमी की मुश्किलें
By Aman Vaishnav, CHAKRESH

Live |उज्जैन में मस्जिद हटाने पर बवाल
By

राजस्थान नगर निगम चुनाव में BJP का दबदबा
By

गंगरेल बांध का विकराल रूप, खोले गए सभी 14 गेट, महानदी में बढ़ा जलस्तर
By

छत्तीसगढ़ में भारी बारिश का असर: महादेव घाट पुल डूबा, शबरी पर बढ़ा खतरा; कई रास्तों पर आवाजाही बंद
By Umeshwari Baghel

छत्तीसगढ़ के स्कूलों में अक्टूबर से बदलेगा पढ़ाई का तरीका, कठिन विषयों की होंगी लाइव ऑनलाइन क्लास
By Harrison Masih

31 साल का साथ, फिर शादी पर उठे सवाल, ग्वालियर हाईकोर्ट ने दिलाया पत्नी होने का हक
By Sanjay Dhiman
